PHPに重大な脆弱性ってニュースで見ました。エックスサーバーでWordPressブログをやってるんですけど、バックアップを取るとか、何かしないとまずいですか?
まずはPHPのバージョンを1回見てください。8.2以上なら、基本的にやることはありません。直すのはWordPressではなくサーバー側で、エックスサーバーがもう対応しています。
こんにちは、webディレクター兼個人ブロガー(兼プログラミング講師)のきつねコードです。このブログを含めて、複数のサイトをエックスサーバーで運営しています。
2026年10月21日、WordPressを動かしている「PHP」に、ログインなしで外からサイトを乗っ取られるおそれのある脆弱性が見つかり、修正版が緊急で公開されました。エックスサーバーも管理画面を一時停止して対応したので、「管理画面に入れない」「何かしなきゃ」と不安になった人も多いと思います。
ただ、エックスサーバーでWordPressを使っている個人ブロガーなら、やることはそれほど多くありません。この記事では、自分は作業が必要なのか、必要ならどこまでやればいいのかを3分で判断できるように整理しました。PHP公式の発表とエックスサーバーの告知をもとに、2026年10月23日16時20分時点の情報で書いています(状況が変わったら追記します)。
スポンサーリンク
結論:PHPのバージョンで、やることが決まる
今回の脆弱性は、WordPressのテーマやプラグインではなく、その土台で動いているPHPそのものの問題です。なので「自分のサイトが何をすべきか」は、PHPのバージョンだけで決まります。
| PHPのバージョン | やること |
|---|---|
| 8.2・8.3・8.4・8.5 | 基本的に作業なし。エックスサーバーが修正版(8.2.35/8.3.36/8.4.27/8.5.12)を適用済み |
| 5.6〜8.1(8.1・8.0・7.4など) | 今回の件はエックスサーバーが修正済み。急ぐ必要はないが、サポートが終わったバージョンなので近いうちに8.3以上へ切り替える(切り替える前にバックアップ) |
| 5.5以前 | エックスサーバーが修正を準備中。早めに8.3以上へ切り替える |
| 分からない | 次の「自分のPHPバージョンを確かめる」で確認する(1分で終わります) |
タイトルの「やること3つ」は、①PHPのバージョンを確かめる ②8.1以前ならバックアップを取って8.3以上へ切り替える ③切り替えたらサイトの表示を確かめる、の3つです。8.2以上の人は①だけで終わります。
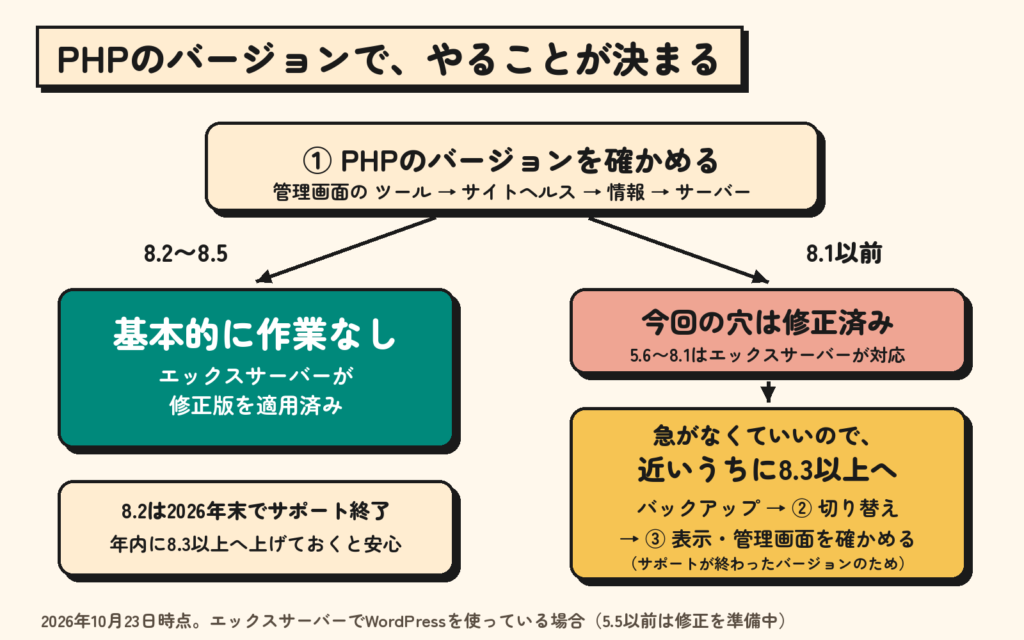
なお、「作業なし」になった人でも、PHP 8.2はPHP公式のサポートが2026年12月31日で終わります。今すぐではありませんが、年内の手が空いたときに8.3以上へ上げておくと、次に同じようなことが起きたときに慌てずに済みます。
何が起きた? ブロガー目線で3分でわかる「php2shell」
今回の脆弱性は「php2shell」と呼ばれています(CVE-2026-109618/CVE-2026-109619)。細かい仕組みは知らなくて大丈夫です。ブロガーとして押さえておきたいのは、次の2つだけです。
WordPressを最新にしても防げない理由
WordPressは、サーバーの上でPHPというプログラムによって動いています。今回見つかったのは、そのPHPの穴です。WordPressにログインしなくても、外から細工したアクセスを送るだけで、サーバー上で好きなプログラムを動かせるおそれがある、という深刻なものでした。
穴が開いているのはWordPressの下の階なので、WordPress本体・テーマ・プラグインをいくら最新にしても、この件はふさがりません。直せるのは、PHPを管理しているサーバー会社(または、PHPのバージョンを選んでいる自分)だけです。「WordPress側の設定でやることは?」と聞かれたら、答えは「ありません」になります。
エックスサーバーの対応(2026年10月23日16時20分時点)
エックスサーバーの告知と公式Xの発表を、時系列でまとめるとこうなります。
| 日時 | エックスサーバーの対応 |
|---|---|
| 10月21日 16時 | 公式サイト・サーバーパネルなどの管理画面を予防的に一時停止(サイトの表示とメールは通常どおり) |
| 10月21日 23時ごろ | PHP公式が修正版を公開 |
| 10月22日 深夜 | エックスサーバーが、利用者のサーバーへの修正の適用を開始 |
| 10月22日 朝 | PHP 8.2〜8.5は、対象のすべてのサーバーへ修正の適用が完了 |
| 10月22日 午前〜 | 管理画面を順次再開(一部の機能はメンテナンス中) |
| 10月22日 昼ごろ | PHP 7.4〜8.1への修正の適用が完了 |
| 10月22日 午後 | PHP 5.6〜7.3への修正の適用が完了。5.5以前は修正を準備・検証中 |
| 10月22日 20時10分〜 | 公式サイトなどを順次再開(一部の機能はメンテナンス継続)。PHP 5.6〜8.5はすべて修正済み、5.5以下は修正を作成・検証中。定期的な状況報告はここで終了 |
| 10月23日 13時15分 | 告知に追記。管理画面の再開後にアクセスが集中し、サーバーパネルが表示されにくい・時間がかかる状態が続いている(時間をおいて再度試す)。PHP 5.6〜8.5を使っている人は、今回の件の対策として急いでPHPのバージョンを変える必要はない。新規のお申し込みも再開済み |
管理画面が止まったのは、不正アクセスがあったからではなく、念のための予防措置だとエックスサーバーは説明しています。また、管理画面の再開後に、使い方によっては利用者にも追加の対策をお願いする場合があるとも案内しているので、エックスサーバーからのメールやお知らせは数日気にしておいてください。
10月22日の昼すぎの時点では、サーバーパネルは重く、私もなかなかログインできませんでした。入れなくても、次の方法でバージョンは確かめられます。
「修正パッチを当てる」と「バージョンを変える」は別の話
エックスサーバーの発表には「修正パッチの適用が完了」とあります。これは、PHPのバージョンはそのままで、中身の今回の穴だけをふさぐ作業です。たとえば8.1を使っているサイトは、8.1のまま、今回の脆弱性が直った8.1になります。車でいえば、同じ車種のまま、リコールの部品だけ交換してもらうイメージです。
一方、8.1から8.3へのように別のバージョンへ乗り換えるのは、利用者がドメインごとに選ぶ設定です。エックスサーバーが勝手に変えることは基本的にないので、乗り換えは自分で「PHP Ver.切替」から行います。
今回、エックスサーバーは公式の修正版が出ない古いバージョンにまで、独自に修正を当ててくれました。なので8.1以前の人も、慌てて切り替える必要はありません。ただ、8.1以前はPHP公式のサポートがすでに終わっていて、次に別の穴が見つかったときも同じように直してもらえるとは限りません。「急がなくていいけれど、この機会に新しいバージョンへ」が、ちょうどいい温度感です。
スポンサーリンク
自分のPHPバージョンを確かめる(サーバーパネルに入れなくてOK)
WordPressの「サイトヘルス」で見る
WordPressの管理画面に入れれば、1分で確認できます。テーマに関係なく、どのWordPressにもある機能です。
- 管理画面の左メニューで「ツール」→「サイトヘルス」を開く
- 上のタブを「情報」に切り替える
- 一覧の中の「サーバー」を開く
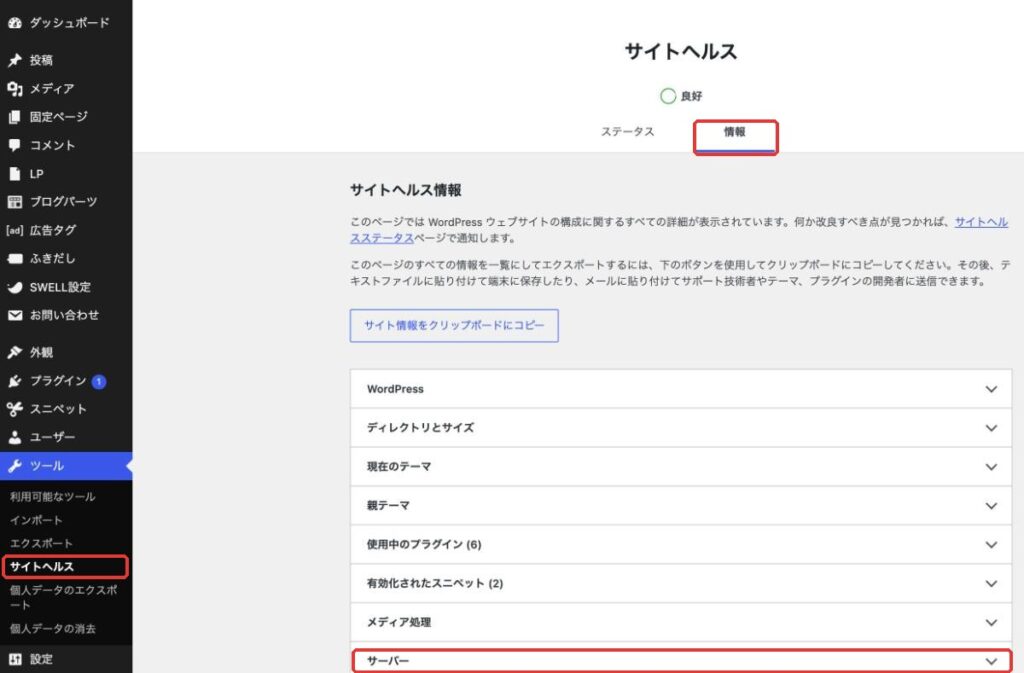
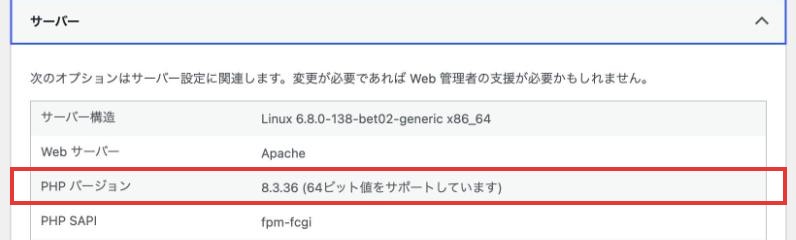
「PHP バージョン」の行に書かれている数字が、そのサイトのPHPのバージョンです。下の画像は私のサイトのひとつで、8.3.36。修正済みの番号なので、このサイトは何もしなくて大丈夫でした。
サイトが複数あるなら、サーバーパネルの「PHP Ver.切替」で一覧を見る
1つのサーバーで複数のサイトを運営しているなら、サーバーパネルのトップ画面の下にあるドメイン一覧か、「PHP」メニューの「PHP Ver.切替」で、ドメインごとのバージョンをまとめて見られます。サイトごとに管理画面を開いて回るより早いので、パネルが軽くなったら一度見ておくのがおすすめです。
ここで覚えておきたいのは、PHPのバージョンは、基本的に自分で切り替えない限り作ったときのまま残るということです。WordPressやテーマを最新にしても、PHPは上がりません。今年作ったサイトは新しいバージョンになっていても、何年も前に作ったサイトだけ古いまま、ということがよくあります。古いサイトほど要注意です。
実際、私の場合もそうでした。今年立ち上げたサイトはどれも8.3.36だったのに、一番古いこのブログ(きつねコード)だけ8.1のままでした。WordPressもテーマも更新を続けていたので、PHPだけ取り残されていることに今回まで気づいていませんでした。今回の件はエックスサーバーの修正が当たっていましたが、2026年10月23日に8.3へ切り替えています(結果は「切り替えたあとに見るところ」に書きました)。
8.1以前だったときの切り替え手順
8.1以前だった人は、急がなくていいので、サーバーパネルが落ち着いたタイミングで8.3以上へ切り替えておくと安心です。エックスサーバーのマニュアルでも、WordPressの推奨は8.3以上とされています。作業自体は数クリックですが、古いテーマやプラグインが新しいPHPで動かないことがまれにあるので、前後の準備と確認をセットで行います。
切り替える前に:バックアップと、テーマ・プラグインの更新
まず、何かあったときに戻せるようにしておきます。UpdraftPlusなどのバックアッププラグインを入れているなら、そこで手動バックアップを1回取っておけば十分です。
プラグインを入れていなくても、エックスサーバーには過去14日分を毎日自動でバックアップする機能が標準で付いていて、サーバーパネルから復元できます。最低限の保険はもうある、ということです。
バックアップの取り方と、壊れたときの戻し方はWordPressのバックアップと復元方法にまとめています。
そのうえで、WordPress本体・テーマ・プラグインを最新にしておきます。今回の脆弱性の対策にはなりませんが、新しいPHPで動かない原因の多くは「古いままのプラグイン」なので、切り替えのトラブルを減らせます。
「PHP Ver.切替」で8.3以上を選ぶ
- サーバーパネルにログインし、「PHP Ver.切替」を開く
- 切り替えたいドメインの右側にあるペンのアイコンを押し、いまのバージョンを確かめる
- 「変更後のバージョン」で8.3.x(または8.4.x)を選び、「設定する」を押す
ドメインがたくさんある場合は、画面右上の「ドメインを絞り込む」で対象のドメインだけ表示させると探しやすくなります。
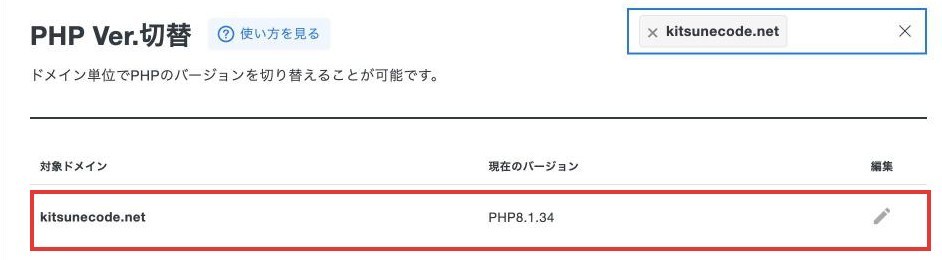
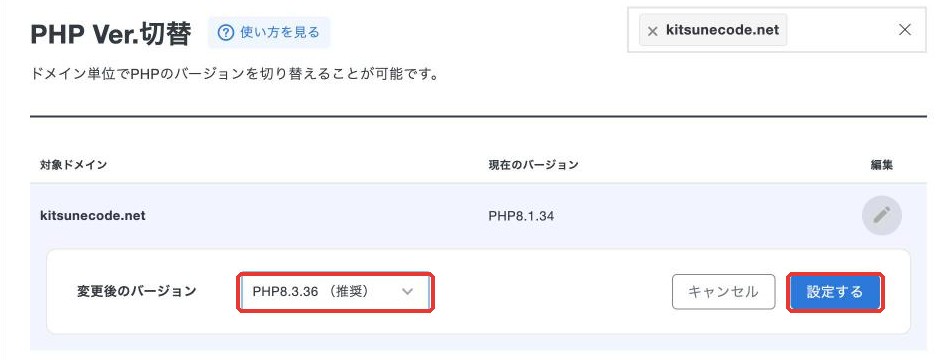
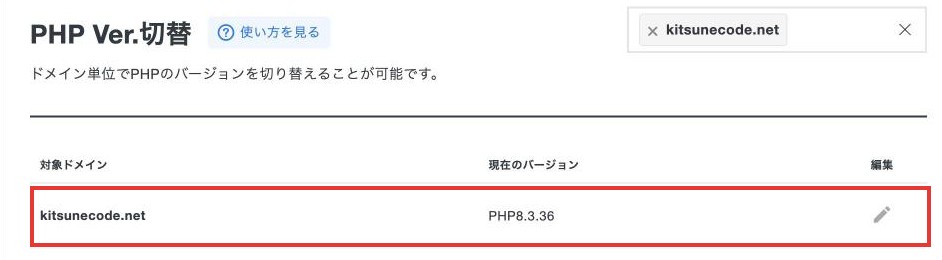
旧サーバーパネルを使っている場合は、ペンのアイコンがなく、同じ画面で選んで「バージョンを切り替える」を押す形です。どこまで上げるか迷ったら、まずは8.3で十分です。
切り替えたあとに見るところ
切り替えたら、すぐに次の4か所をブラウザで開いて、いつもどおり表示・動作するかを見ます。
- トップページ
- 記事ページ(よく読まれている記事を2〜3本)
- WordPressの管理画面(ログインと投稿の編集画面)
- お問い合わせフォーム(あれば、テスト送信まで)
画面が真っ白になった、レイアウトが崩れた、といったときは、慌てずに「PHP Ver.切替」で元のバージョンに戻せば、たいていは元どおりになります。そのうえで、原因になっていそうなプラグインを更新するか停止してから、もう一度切り替えます。
私のきつねコード(テーマはAFFINGER6、プラグインは10個)では、UpdraftPlusでバックアップを取ってから8.1.34→8.3.36へ切り替えました。トップページ・記事ページ・管理画面・投稿の編集画面・お問い合わせページを開いて確かめ、表示崩れやエラーは出ませんでした。バックアップの待ち時間を入れても、作業は15分ほどです。
やらなくていいこと・気をつけたいこと
不安なときほど、関係のない作業をしてしまいがちです。今回の件に限っていえば、次のものは対策になりません。
メンテナンスモードにしても防げません。メンテナンス画面は、PHPが動いてWordPressが読み込まれたあとに表示されるものです。PHPそのものの穴には効きません。
WordPress本体やセキュリティプラグインの更新でも防げません。更新しておくこと自体は大事ですが、今回の対策としては「PHPのバージョン」だけ見れば足ります。
「Wi-Fiを切る」「スマホの電源を切る」といった話はデマです。狙われるのはサイトを置いているサーバーで、自分のパソコンやスマホではありません。
また、ネット上には「PHPの設定を確かめるファイル(phpinfo)を置いてみる」「公開された攻撃コードで自分のサイトを試す」といった情報も出回っています。前者は確認後に消し忘れると、サーバーの情報をさらすことになります。後者は、攻撃コードそのものにマルウェアが仕込まれていることがあります。どちらも、個人ブロガーがやる必要はありません。
よくある質問
サイトを一時的に止めたほうがいい?
エックスサーバーを使っているなら、PHP 5.6以上のサイトは止める必要はありません。今回の件は修正が当たっています。ただし8.1以前のサイトは、サポートが終わったバージョンのままなので、サーバーパネルが落ち着いたら先延ばしにせず8.3以上へ切り替えてください。5.5以前の古いバージョンは、エックスサーバーが修正を準備している段階なので、早めの切り替えをおすすめします。
なお、WordPressの設定でサイトを非公開にしたり、メンテナンス画面にしたりしても、PHPは動いたままなので効果はありません。
エックスサーバー以外のサーバーを使っている場合は?
考え方は同じで、「PHPのバージョン」と「そのサーバー会社が修正を当てたか」の2つです。ConoHa WINGやさくらのレンタルサーバなど、各社が個別にお知らせを出しているので、契約している会社の告知を確かめてください。
乗っ取られていないか、どこを見ればいい?
修正が当たる前から悪用の試みがあったので、8.2以上の人も念のため見ておくと安心です。個人でできる範囲なら、まずはWordPressの「ユーザー」に覚えのない管理者が増えていないか、覚えのない投稿・ページがないか、Googleで「site:自分のドメイン」と検索して見慣れないページが出てこないか、の3つを見てください。ただ、サーバーに直接ファイルを置かれた場合などは、ここには出てきません。おかしなものを見つけたときや、少しでも不安があるときは、エックスサーバーのサポートに相談してください。
PHP 8.2なら、来年もこのままでいい?
今回の修正は当たっていますが、PHP 8.2はPHP公式のサポートが2026年12月31日で終わり、エックスサーバーのマニュアルでも「旧バージョン」の扱いです。年内に8.3以上へ上げておくのがおすすめです。
エックスサーバーが修正したなら、PHPのバージョンも上がった?
上がっていません。エックスサーバーが当てたのは、今のバージョンのまま今回の穴だけをふさぐ「修正パッチ」です。サイトヘルスで見ても、8.1を使っていたサイトは8.1のまま(末尾の数字も変わらないことがあります)です。新しいバージョンへの乗り換えは、自分で「PHP Ver.切替」から行います。詳しくは「何が起きた?」の章の「『修正パッチを当てる』と『バージョンを変える』は別の話」に書きました。
放っておけば、PHPが自動で新しくなることはある?
同じバージョンの中の修正(8.3.xの末尾の数字など)はエックスサーバーが当ててくれますが、8.1から8.3のような切り替えは、自分で「PHP Ver.切替」を操作する前提で考えておくのが安全です。
まとめ:まずはPHPのバージョンを1回見る
エックスサーバーでWordPressを使っているなら、今回のPHPの脆弱性でやることは、PHPのバージョンを確かめて、8.1以前なら近いうちに8.3以上へ切り替える。基本はこれだけです。今回の件そのものは、5.6以上ならエックスサーバーがもう修正を当てています。あとは、エックスサーバーから追加の案内が来たら、それに従ってください。
不安になってあれこれ手を動かすより、サイトヘルスを開いて数字を1つ見るほうが確実です。複数のサイトを持っている人は、古いサイトから順に見てください。
これからエックスサーバーでWordPressを始める人は、申込から開設までの流れをエックスサーバーのWordPressクイックスタート手順にまとめています。開設したら、最初にサイトヘルスでPHPのバージョンを一度見ておくと安心です。
更新履歴
- 2026年10月22日:公開(10月22日15時時点の情報)
- 2026年10月22日16時30分:エックスサーバーが8.1以前(5.6〜8.1)にも修正を当てたことを反映。「修正パッチ」と「バージョンの切り替え」の違いを追記
- 2026年10月23日:運営者のサイト(きつねコード)をPHP 8.1から8.3へ切り替えた実例と、サーバーパネルの画面を追加
- 2026年10月23日10時:エックスサーバーの公式サイト再開と、PHP 5.6〜8.5の修正完了を反映。「修正パッチ」と「バージョンの切り替え」の違いを冒頭とFAQにも追記
- 2026年10月23日20時:エックスサーバーの10月23日の追記(管理画面のつながりにくさ、急いでPHPのバージョンを変える必要はないこと、新規申し込みの再開)を時系列に反映。時点を16時20分に更新